SecondFi(旧Yoroi)の事故 — 何が起きた? どうすればいい?
▸📌 結論・こうなっている経緯
✅ 何が起きたの? 2026年6月、SecondFi(旧Yoroi)の欠陥を突いた攻撃で、374のウォレットから約1,610万ADAが盗まれ、同じ欠陥で危険な状態にあったウォレット(合計約1.29億ADA)は、EMURGOが先回りして資金を安全な場所へ退避させました。その他大半のウォレットは無事です。現在、ウォレットから安全に資産を移行できる機能がつきましたので、次のガイドを参考にして移行できます。資産回復ツールは9月提供見込みで、盗まれたお金も保護されているお金もこれで持ち主へ返されます。
✅ なぜ起きたの? たとえるなら、サイン(送金の承認)のたびに毎回変えるはずの「秘密のインク」を、アプリの欠陥でいつも同じにしてしまっていました。そのため攻撃者は、誰でも見られる署名を見比べるだけで鍵を逆算できてしまった——承認した人だけが危険で、残高を見るだけの人が無事だったのはこのためです。
✅ 何をしてはいけないの? SecondFiアプリと復元フレーズは、どちらも消さずに残してください。「秘密鍵」や「復元フレーズ」を聞いてくる相手は、すべて詐欺です。DM・リプライ・サイトのいずれであっても、絶対にどこにも入力しないでください。
- • 大阪:10月10日(土)10:00〜14:00——申込:luma.com/xc6q60z4
- • 東京:10月11日(日)10:00〜14:00——申込:luma.com/2pp8scuo
- • 当日はスタッフの案内で、自分の端末から回復ツールを使えます。CEO の最新情報と、技術チームとの質疑応答もあります。英語・日本語。
- • ノートパソコンかスマートフォンを持参してください。OS とブラウザは最新にしておきます。
- • 会場はまだ決まっていません。被害を受けた方の申込が一定数に達すると開催が決まり、会場とあわせて登録したメールに届きます。対象は被害を受けた方だけです。スタッフがフレーズやお金を求めることはありません。出典:@secondfi_jp 9/23 ↗
🧭 手順——上から順に進むだけ
2026年6月8日ごろ〜6月23日の間に、SecondFiアプリで何も署名していない(送金・委任・NIGHT受け取りをしていない。開いて見るだけは含まない)方は、影響がなく移行ツールも不要です——復元フレーズでLaceなどに復元してそのまま使えます(自己責任)。SecondFiを使っていなかった方も同じです。ハードウェアウォレット連携だけだった方は、その機器を別のアプリに接続するだけです。念のため checker.secondfi.io で青色(被害なし)を確認してください。
👉 Laceへの復元手順はここをクリック(タップ)
アドレスバーに lace.io を直接入力して開きます(検索広告や他人のリンクは使わない)。PC:「Add to browser」→ストアで提供元「IOHK USA LLC」を確認して追加。スマホ:ストアで「Lace Wallet」(提供元IOHK)を入れます。
 lace.io の「Add to browser」(PC)
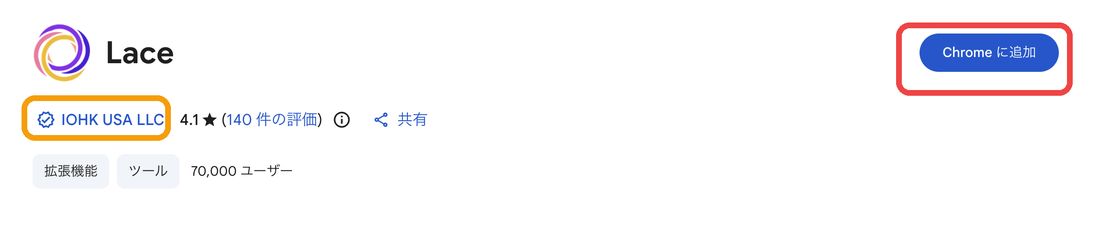 Chromeウェブストア——提供元「IOHK USA LLC」を確認
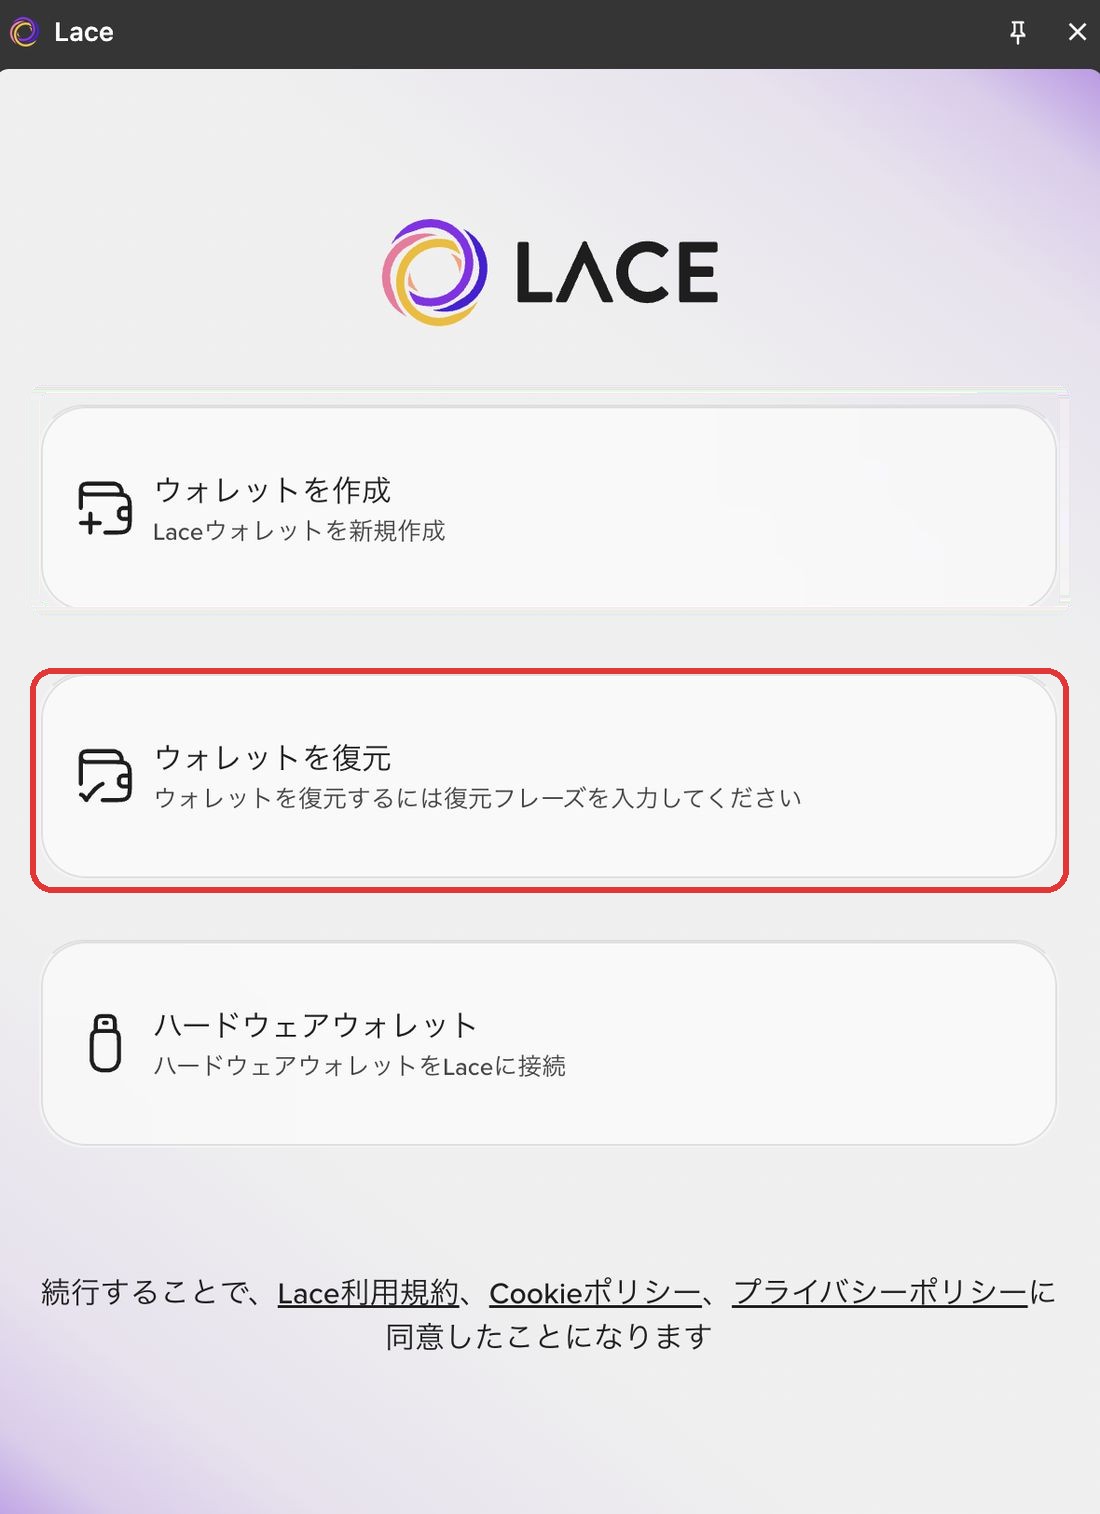
Laceを開いて、3択の中の「ウォレットを復元」を選びます。これでSecondFi/Yoroiで使っていたウォレット(同じアドレス・同じ残高)がそのままLaceに引き継がれます。
語数を選んで(SecondFi/Yoroiのフレーズは通常15語)、単語を順番どおり入力します。フレーズの入力は必ず公式ウォレットアプリの中だけ——ウェブサイトに入力したり、誰かに送ったりは絶対にしないでください。
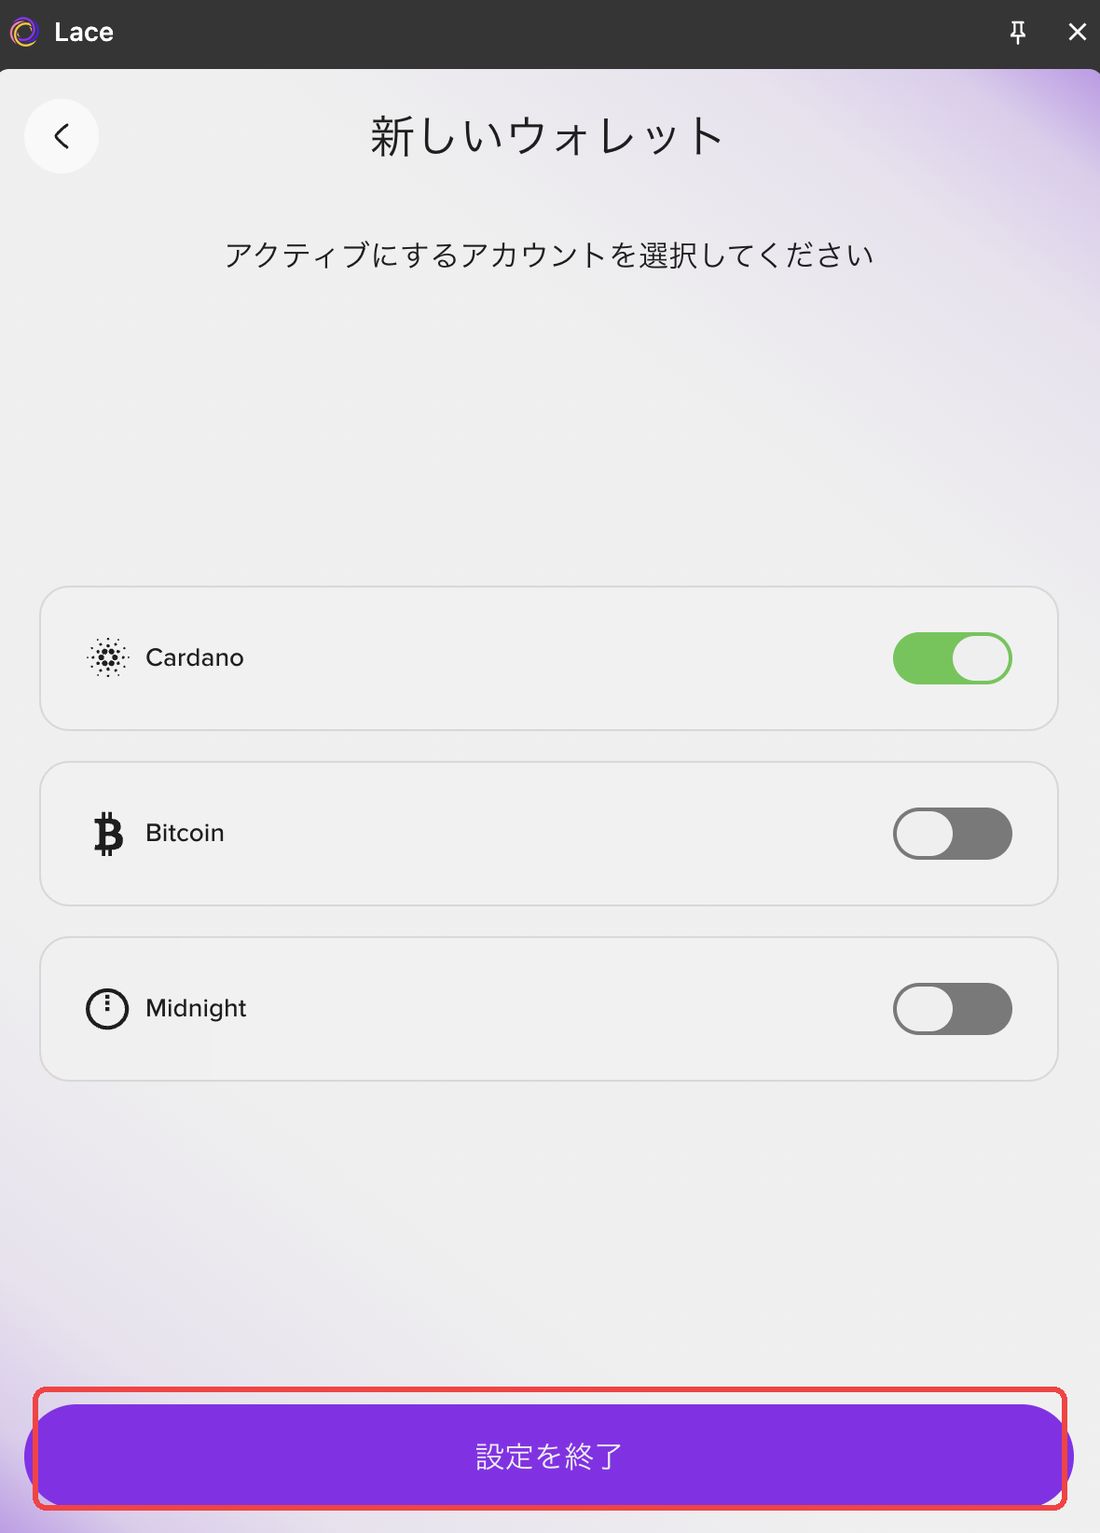
この端末用のパスワードを設定し、「Cardano」はONのまま「設定を終了」。ポートフォリオ画面に残高が表示されれば復元完了です(同期に数分かかることがあります)。SecondFiアプリと紙のフレーズはどちらも消さずに残しておいてください。
※ パスワード画面が出ない場合も正常です:現行のLace(2.0以降)は、この端末の全ウォレットで共通の「グローバルパスワード」1つを使う方式です。すでにこの端末でLaceを使っている場合、以前設定したパスワードがそのまま適用されるため、復元時に新たには聞かれません。


SecondFi/Yoroiと無関係の自分のウォレットをすでに持っている場合は、STEP 3へ進んでOKです。
PCの場合はLaceがおすすめです(オープンソース・Cardano開発元IOG製・NIGHT償還ポータルにもそのまま接続可)。スマホの場合もLaceで問題ありませんが、NIGHTの受け取りまでスマホでしたい場合は VESPR が確実です(Eternlのスマホアプリでは NIGHTポータルの操作が難しい場合があります)。以下はLaceの実画面つき手順です(他のウォレットでも流れはほぼ同じです)。
アドレスバーに lace.io を直接入力して開きます(検索広告や他人のリンクは使わない)。PC:「Add to browser」→ストアで提供元「IOHK USA LLC」を確認して追加。スマホ:ストアで「Lace Wallet」(提供元IOHK)を入れます。
lace.io の「Add to browser」(PC)Chromeウェブストア——提供元「IOHK USA LLC」を確認 「拡張機能を追加」ダイアログ——「拡張機能を追加」を押す
Laceを開いて一番上の「ウォレットを作成」を選びます。これで、新しい復元フレーズを持つまっさらなウォレットが作られます。

この端末でLaceを開くためのパスワードです(復元フレーズとは別物。忘れてもフレーズで復元し直せます)。なお現行のLace(2.0以降)は端末内の全ウォレット共通の「グローバルパスワード」1つの方式のため、すでにこの端末でLaceを使っている場合はこの画面が出ず、設定済みのパスワードがそのまま使われます。
アカウント選択画面ではCardanoが最初からONになっています。そのまま「設定を終了」を押すだけでOK。ポートフォリオ画面が表示されたら、ウォレットの作成は完了です。
設定(歯車)→アカウント管理→赤い「復元フレーズの確認」→パスワード→「復元フレーズを表示」。24語を順番どおり紙に書き写し(写真・メモアプリ・クラウドは厳禁)、確認テストまで済ませます。


「↓(受信)」→「アドレスをコピー」で受取アドレス(addr1…)をコピー。貼り付け先では先頭と末尾の8文字を照合します(取引所のアドレスは不可)。

▸🛡 公式ウォレット移行ツールの使い方— 実画面つきステップ・バイ・ステップ
残高が残っている人は、被害の有無を問わず全員この移行が必要です(SecondFiは事業終了のため)。事故でウォレットを空にされた方は移行不要——STEP 5・6へ進んでください。ツールは全残高(ADA・トークン・NFT)を一括で移します(Bitdefender監査済み)。
更新(公式・9/9): 移行ツールの新版が公開されました。SecondFiアプリを公式ストアから更新(または公式拡張)してください。ステーキング中のADAがポートフォリオ残高に表示されるようになり(以前はそのようなウォレットは0と出ていました)、ステーク中で手数料分のADAが足りないウォレットも移行できるようになりました——手数料はSecondFi負担です。つまり、残高が0と出ていてもステークプールに委任していた人は移行が必要で、自分で入金はせず、更新してツールを実行するだけです。
💡 任意:遅延分のステーキング報酬を取りこぼさない方法、今後のNIGHTの受け取り方法(被害がなかった人向け)
移行ツールはステーク解除を行うため、解除時点で未払いの遅延報酬(約2エポック=10日分)は受け取れません。手間を許容できる場合のみ:①先に残高の大部分を手動で新ウォレットへ送金(ステーク登録は維持される)→②数エポック待って遅延報酬を受け取る→③残り全部を移行ツールで移す、という順序も可能です。⚠被害があったウォレットでは絶対に手動送金しないでください(お釣りが危険なアドレスに戻り、全額抜かれ得ます)——直ちにツールで移行を。
また、NIGHTの受け取りをこのウォレットで行う予定の人は、どのみち別ウォレットへの復元が必要になる場合があります。NIGHT受け取りガイド:adatool.net/night-redeem
- 1
STEP 2で作った新ウォレットの受取アドレスを手元に用意し、SecondFiアプリを開く
STEP 2でコピーした受取アドレス(addr1…)を手元に用意します。SecondFiを開くだけで自動的に最新版になります(以下の画面が出ない場合のみ、公式ストア/secondfi.io/download から更新)。
- 2
移行規約(Terms & Conditions)に同意する
移行規約を最後までスクロールし、チェックを入れて Accept をタップします。
規約は英文です。全文をコピーして、お使いのAIに読み込ませて要約させたり「自分に不利な条項は?」と質問したり、同意前の確認に便利に使ってください。
- 3
ホーム画面の「Migrate Cardano Wallet Now」をタップ
ホームの移行カードをタップ。複数ウォレットは1つずつ移行します(残りは一覧に表示されるので漏れません)。
- 4
シャットダウン通知を読み、チェックを入れてContinue
内容を読んでチェックを入れ、Continueへ。移行するとステークは自動で解除されます(プール委任・DRepは新ウォレットから再設定)。
- 5
宛先アドレスを入力——1文字ずつ慎重に確認
STEP 2の受取アドレスを貼り付け(またはQRスキャン)、先頭と末尾を照合します。取引所の入金アドレスは絶対に不可。署名後の送金は取り消せません。
- 6
トランザクション内容を確認する
移る資産(全ADA・トークン・NFT)と手数料を確認します。ステーク中はアンステークのTxが先に入り、Txが複数に分かれることがあります。
- 7
署名して送信する
生体認証またはパスワードで署名します。署名するまでは何も実行されません。
- 8
完了——残りのウォレットも繰り返し、新ウォレットから再委任
「Cardano Asset Migration Completed」と出れば完了です(確定まで数分。待つ間に残高が空に見えても再送信はしない)。残高のある他のウォレットも同様に。最後に、新ウォレットからプール委任とDRepを再設定してください。
- 9
重要リマインダー
元のウォレットもアプリも削除しないでください(資産回復プロセスで必要になる可能性)。移行してもクレームには影響しません。フレーズを聞いてくる相手は全員詐欺師です。
スクリーンショット:SecondFi公式アプリ(ステップ1・2)および公式ウォークスルー動画内のアプリ画面(その他のステップ)。公式FAQ全文:kb.secondfi.io · 公開告知+動画 · 動画で見たい方はこちら(コミュニティ有志ranket氏の日本語解説動画)
▸🎫 被害申請(クレーム)の提出手順 — 実際のスクリーンショット付きで解説
以前にサポート窓口(support.secondfi.io)からチケットを提出済みの方は、再提出は不要です(アプリにもその旨が明記されています)。
- 1
SecondFiアプリを開く → オレンジのバナーをタップ
アプリを開くだけでOKです(自動で最新版になります)。対象の場合はホーム画面にオレンジ色のバナーが出るので、タップします。(バナーが出なければ暫定データ上は対象外。checker.secondfi.io でも確認できます。)
- 2
ウォレット一覧 → 「Submit claim(申請を提出)」をタップ
対象のウォレットには赤い「⚠ Affected(影響あり)」が付いています。青い「Submit claim(申請を提出)」ボタンをタップします。
- 3
メールアドレスを入力——対象アドレスは自動添付
メールアドレスを入力するだけです(対象アドレスは自動で添付されます)。「Submit Claim」をタップ。※以前にサポート窓口から提出済みの方は再提出不要です。
- 4
メールに届く6桁コードを入力
届いた6桁コードを入力して「Verify & submit(確認して提出)」をタップ。(届かない場合は迷惑メールフォルダを確認。このコードを他人に教えないでください。)
- 5
完了 — 「Claim submitted(申請を受理しました)」
「Claim submitted(申請を受理しました)」と出れば完了です。あとはSTEP 6のとおり、9月の回復ツールを待つだけです。
- 6
あとから確認する方法:「✓ Claim already submitted(申請済み)」
ウォレット一覧のボタンが緑色の「✓ Claim already submitted(申請済み)」になっていれば提出成功です。Affected表示のあるウォレットが他にもある場合は、切り替えて同じ手順を繰り返してください。
⚠️ 注意:SecondFiのサポートは、アプリ・support.secondfi.io・メールのいずれかを通じてのみ行われます——先にDMを送ることは絶対になく、復元フレーズ・秘密鍵・支払いパスワードを尋ねることも、署名を求めることも、資金の送金・移動を求めることも一切ありません。ステップ4でコピーするのは「公開アドレス」なので安全です。復元フレーズはこれとは別物で、誰にも教えてはいけません。DMやXのリプライで「復旧を手伝う」と近づく者・チケット番号を聞く者はすべて無視してください。
スクリーンショット:SecondFi公式アプリ(ステップ1〜4)およびSecondFi公式のチケット発行ガイド(ステップ5〜8、kb.secondfi.io)。公式の文章ガイド:kb.secondfi.io
SecondFi は 9/23 に、回復ツールの公開に合わせて対面の「ローンチワークショップ」を開くと告知しました。大阪 10月10日(土)・東京 10月11日(日)、各 10:00〜14:00、被害者のみ、スタッフの案内で自分の端末からツールを使えます(Luma で登録。下の Q&A 参照)。盗まれたお金も、退避された保護資金も、このツールで持ち主に返還されます(フレーズを誰にも教えずに所有を証明する方式)。それまで SecondFi アプリと復元フレーズは消さないでください。
- • 9/23(公式X・日本語):「Asset Recovery Tool ローンチワークショップ」——大阪 10/10(土)10:00〜14:00、東京 10/11(日)10:00〜14:00。被害者のみ。ノートパソコンかスマホを持参し、その場でスタッフの案内のもとツールを使えます。申込が一定数に達した場合に開催(可否と会場はメールで案内)。Luma で登録:大阪 luma.com/xc6q60z4、東京 luma.com/2pp8scuo。
- • 9/14(公式X):最初のセキュリティ監査が終わりました。重大な不具合2件は修正済み、軽い不具合2件は残っていますが悪用はできないと判定。次はスマートコントラクトの監査です。公開は「数週間以内」の見込みで、公開前に手順書が出ます。
- • 出てくる形:アプリの中ではなく secondfi.io のサイトで、自分で開いて始めます。ウォレットの確認は自分のブラウザ内で作る「ゼロ知識証明」で行われ、フレーズが SecondFi に送られることはありません。公開の告知は @secondfiapp/@secondfi_jp と kb.secondfi.io だけ——メールや DM では来ません。
- • 守ること:復元フレーズを入力するのは、公式チャネルから自分でたどり着いた secondfi.io の公式ツールの中だけ。次に来る詐欺の本命は偽の「回復ポータル」です——入力する前に下の注意一覧を見てください。
- • 回復にお金は一切かかりません。secondfi.io のトップの案内は変わらず:SecondFi は通常サービスを再開しない、アプリとフレーズはそのまま保管、公式ツールを待つ。
▸ウォレット一覧・公式URL — 残高確認(閲覧目的の復元)や、ハードウェアウォレットへの移動(道B)に使えます。利用前に各URLは必ずご自身で検証を。
ウォレット一覧(公式URL)
6つすべて非カストディアルで、標準のCardano復元フレーズに対応。準備が最速なのはライトウォレット(Daedalus はフルノードで初回同期が長め)。残高確認(見るためだけの復元)や、ハードウェアウォレットへの移動に使えます。最も安全なのは、これらにハードウェアウォレット(Ledger / Trezor)を接続して新ウォレットを作る方法で、秘密鍵が端末内に留まります(ハードウェアは公式 ledger.com / trezor.io でのみ購入)。URLは cardano.org/apps および各プロジェクト公式情報で検証済み(下記「URLの検証方法」参照)。
⚠️ ウォレットURLはご自身でも必ず検証してください。 これらのURLは作成時点で検証していますが、単一の情報源だけに頼らないでください。入力・インストールの前に、各ウォレットのドメインを必ずご自身で再確認してください(下記「公式URLを自分で検証する方法」参照)。
| ウォレット | 種別 | 拡張 | Web | モバイル | デスクトップ | ハードウェア | 準備 |
|---|---|---|---|---|---|---|---|
| Eternl eternl.io | ライト | ✓ | ✓ | ✓ | – | Ledger · Trezor · Keystone · OneKey | 即時 |
| Lace lace.io | ライト | ✓ | – | ✓ | – | Ledger · Trezor | 即時 |
| Typhon typhonwallet.io | ライト | ✓ | ✓ | – | – | Ledger · Trezor | 即時 |
| VESPR vespr.xyz | ライト | ✓ | – | ✓ | – | Ledger | 即時 |
| NuFi nu.fi | ライト | ✓ | ✓ | – | – | Ledger · Trezor · Keystone · OneKey · GridPlus · BitBox | 即時 |
| Daedalus daedaluswallet.io | フルノード | – | – | – | ✓ | Ledger · Trezor | 数時間(全同期) |
❓ よくある質問(今回のインシデントについて)
▸移行ツールと回復プロセスの違いは? 自分はどっち?
役割の違う2つの公式プロセスがあります。 ① 移行ツール(アプリ内で公開済み・Bitdefender評価済み)=いまウォレットに残っているCardano資産(ADA・トークン・NFT)を新しいウォレットへ移すもの。SecondFiは事業終了のため、残高がある人は被害の有無を問わず全員使います。手順は上のSTEP 1〜6のとおり。注意:ステーキングは自動解除されるので新ウォレットから再委任/元のアプリと復元フレーズは消さない/移行してもクレーム(被害申請)には影響しません。 ② 回復プロセス(9月提供見込み)=盗まれた資産と、EMURGOが退避させた保護資産を返すもの。復元フレーズを明かさず、ゼロ知識証明で所有権を証明する方式です。被害があった方は、いまはアプリからクレームを出して(STEP 5)待つだけ。 まとめ:残っている資産→①、盗まれた・保護された資産→②。被害者の多くは両方使います。リンクは公式のみ(@secondfiapp・@secondfi_jp・support.secondfi.io)。
▸これから何が出てくる?(公式の今後の予定)
時系列はこれだけです:①保護モード(稼働中・アプリは閲覧専用)→②移行ツール(公開済み・上のSTEP 3)→③資産回復ツール(9/12時点でまだ未公開——公式KB:「ZKセキュリティ監査・スマートコントラクト監査の途中、9月中の提供見込み」(8/28)/「9月上旬見込み、監査の進捗に応じて日付を確定」(9/3)。IOGやCardano Foundationなどの協力による初のゼロ知識証明ベースの回復ツールで、監査完了後に公開——速さより安全を優先)。脆弱性のパッチは完了済みです。組織面では、SecondFi/Yoroiの廃止(ワインドダウン)が確定し、資産返還だけを任務とする専任チームが残ります。EMURGOはPentadの職務から退き、回復に集中しています。信用してよい公式チャネルは @secondfiapp・@secondfi_jp・support.secondfi.io・checker.secondfi.io のみ。
▸被害はどのくらい? 犯人は誰? SecondFiは再開する?
被害(7/22公式確定)=374ウォレットから約1,610万ADA。緊急対応で約1.29億ADAは先回りして保護済みです。危険だったのは一部のウォレットだけで、ハードウェアウォレット利用者は対象外。原因の欠陥は修正済みです。犯人については、独立フォレンジック企業Groom Lakeの中間評価で「国家系グループと整合する高度な外部攻撃者」が主犯とされています(北朝鮮Lazarus系との重なりを評価中・確定ではありません)。そしてSecondFi/Yoroiは再開しません——廃止(ワインドダウン)が公式に確定しており、資産返還だけを行う専任チームが残ります。
▸回復ツールのワークショップ(対面)はある?(10 月)
あります。SecondFi は 9/23 に、回復ツールのリリースに合わせた「Asset Recovery Tool ローンチワークショップ」を告知しました。大阪 10月10日(土)10:00〜14:00、東京 10月11日(日)10:00〜14:00(会場は登録者にメールで案内)。内容は CEO の最新状況、回復ツールを使った手続きの案内、技術チームとのライブ Q&A で、今回はスタッフの案内のもと自分の端末でその場でツールを使えます。ノートパソコンかスマートフォンを持参してください。対象は被害を受けた方のみ(被害なしの方は参加不要)。被害者の申し込みが一定数に達した場合に開催が決まり、開催可否と会場は登録したメールに届きます。英語・日本語。Luma で事前登録: 大阪 https://luma.com/xc6q60z4 / 東京 https://luma.com/2pp8scuo。(9 月の大阪 9/16・東京 9/17 のデモセッションは終了。あれは実演のみでした。)
▸回復ツールはもう出た?いつ出る?(9/23時点)
まだです。ただし時期の目安は出ました。9/23 に @secondfi_jp が、ツールの公開に合わせた「ローンチワークショップ」(大阪 10/10・東京 10/11)を告知したので、公開はその前後と見られます(正確な公開日は未発表)。その前の最新情報は 9/14 の @secondfiapp の監査報告です:最初のセキュリティ監査(zkSecurity 社)が終了し、重大な不具合2件は修正済み、軽い不具合2件は残るが悪用はできない判定。次にスマートコントラクトの監査があり、公開は「数週間以内」の見込み、公開前に手順書を出すとのこと。以前の「9月中」「9月上旬」(KB 8/28・9/3)はもう現在の予定ではありません。告知が出るまでやることはありません——アプリと復元フレーズをそのまま保管し、クレームのチケット番号は誰にも教えず、@secondfiapp/@secondfi_jp/kb.secondfi.io を見ておくだけです。先に移行しても回復の資格には影響しません。
▸自分は影響を受けた? どうやって確認する?
アプリを開くだけです。青色の表示=暫定データに該当なし、オレンジ色の表示=影響あり(上のSTEP 4と同じ色分けです。スマホで開けない場合は先にアプリを更新)。checker.secondfi.io でも二重確認できます(署名を求めることは絶対にありません)。アプリ自体を開けない場合は、Lace 2.1の「ウォレット・セキュリティチェック」、エクスプローラでのステークアドレス確認、または「見るためだけ」の復元(署名は絶対にしない)でも確認できます。注意:「被害がまだ無い」=「安全」ではありません——ソフトウォレットで一度でも取引を承認したことがあるなら、STEP 2〜3の移行が必要です。ハードウェアウォレットのみの方・一度も承認していない方は対象外です。
▸抜かれたお金は返ってくる? いつ?
返る予定です。原資も既に用意されています——7/4にEMURGOが返還専用アドレスを公開し、公表被害額と一致する約1,610万ADAが入っていることを誰でもオンチェーンで確認できます(※あなたからこのアドレスへ送るものは一切ありません。送金を求める相手は詐欺です)。時期は回復ツールの監査完了後で、9月提供見込み(目標であり確定日ではありません)。やることはクレームの提出(STEP 5)だけです。一部だけ抜かれて残高が残っている場合も、それが普通です——自力で救出しようとしないでください(署名した瞬間にボットに先回りされます)。移行ツールで移せる分は移し、残りはクレームでカバーします。
▸SecondFiアプリは開いて・更新していい?
大丈夫です。アプリは閲覧専用の「保護モード」で動いており、お金を動かす操作はできません。更新は公式ストア/secondfi.io/download 経由のみ(偽アプリ・偽拡張が出回っています。本物が不意に署名を求めることはありません)。なお「更新したから安全」ではありません——漏れた鍵は更新では直らないので、STEP 1〜6のとおり移行してください。
▸✅ もう動いてしまった — 別ウォレットに復元した/資金をスイープした。大丈夫?
結論:「見るだけ」の復元は問題なし。新しいウォレットへ無事に移し終えた分も大丈夫です。・復元しただけ(送金なし)→ そこから何も実行しなければOK。まずチェッカーで状態を確認。・新しい復元フレーズの新ウォレットへ全額移し終えた → その分は安全のはず。元に戻さない・旧フレーズは二度と使わない。・移動が失敗した/途中で止まった → 再試行せず、クレームを出して公式の案内を待ってください。
▸NIGHT(Midnight)はどうすればいい? 今、償還すべき?
焦らなくて大丈夫です。償還の仕組み自体は事件の影響を受けておらず、ポータルは2027年2月27日頃まで開いています(それ以降もスマートコントラクトを直接操作すれば償還可能)。 ・青色表示(影響なし)またはハードウェアウォレットの方 → いつでも通常どおり償還OK。ソフトウォレットだった方は「先に移行(STEP 3)→その後、空になった旧ウォレットで償還の署名」の順序が低リスクです。 ・オレンジ色表示(被害あり)→ 結論: 受け取り先の支払い鍵が被害一覧に載っていれば受け取れません。解放の瞬間にbotが自動で受け取って抜いています(2026年7月以降 655件中655件、解放から中央値35秒。本人が受け取れた例なし)。SecondFiも「取り戻せる保証はない」(9/21)としています。ステーク鍵だけが載っている場合は受け取れます(支払い鍵が無いとbotはNIGHTを動かせず、約303万NIGHTが受け取り可能のまま残っています)。どちらかは adatool.net/night-redeem のチェッカーで分かります。 ・SecondFiウォレット内に既にあるNIGHTはCardanoネイティブ資産なので、移行ツールが他の資産と一緒に移します。 ・「NIGHT請求を手伝います」というDMは例外なく詐欺です。詳しい手順 → adatool.net/night-redeem
▸移行はいつまでにやればいい? 急がないとダメ?
期限は今のところ明示されていません。焦る必要はありません——復元フレーズを紙に控えてあるなら、仮に将来アプリが使えなくなっても、フレーズから他のウォレットに復元して送金する形でいつでも移行できます。落ち着いて上のSTEPを順番に進めれば大丈夫です(もし期限が設定される場合は、公式チャネルでのみ告知されます)。
▸ハードウェアウォレット(Ledger・Trezor)で使っていた場合は?
ハードウェアウォレット利用者は今回の事件の対象外で、移行ツールも不要です。LaceやEternlで「ハードウェアウォレットを接続」を選ぶだけで残高が表示され、いままでどおり使い続けられます(復元フレーズの入力ではなく「接続」です)。接続がうまくいかない場合は、Ledger Liveの更新→再接続→ブラウザに出る接続許可ポップアップの見落とし確認、の順で。Laceでダメな場合はEternlだと成功しやすいです。なお、普通のソフトウォレットを後からハードウェア化することはできません——資産をハードウェアウォレットに移したい場合は、そのハードウェアウォレットの受取アドレスを移行ツールの宛先に指定します。
▸移行先はどこでもいい? 取引所・MetaMask・一部だけ・複数まとめは?
宛先は「自分が管理するCardanoウォレットの、新しいアドレス」一択です。 ・MetaMask → 不可能です(Cardano非対応)。 ・取引所のアドレス → 規約違反です(「取引所のアドレスではない」というチェックへの同意が必須)。しかもNIGHTなどのトークンも全部まとめて送られるため、取引所側で消失するリスクがあります。一旦自分のウォレットへ移し、必要な分だけ取引所へ送ってください。 ・一部だけ/テスト送金 → できません。攻撃を無効化するため、全額一括のみの設計です。 ・複数のSecondFiウォレットを1つの新ウォレットにまとめる → OKです(NIGHTの請求権には影響しません)。 ・Daedalusで新しいウォレットを作って宛先にする → OKです。 ・勝手に送りつけられていた詐欺トークンも一緒に移りますが、受け取るだけなら無害です(触らず放置でOK)。
▸6月以降ウォレットを触っていなければ、移行ツールを使わず復元だけでもいい?
8/22のEMURGOミートアップで確認できた緩和ルールを、条件を厳密にして書くとこうです。2026年6月8日ごろから6月23日(アプリが送金停止になった日)までの間に、SecondFiアプリ(YoroiからSecondFiに更新した後のアプリ)で一度も署名していない(送金・委任変更・NIGHT受け取りなし。アプリを開いて残高を見るだけは含まない。6月23日以降はアプリ自体が送金できない)なら、自己責任のもと、移行ツールを使わずに復元フレーズをLace/Eternl/VESPR/Daedalusに入れて使い続けるだけでも大丈夫です。ステーキングもそのまま継続されます。安全な理由:攻撃には「あなたが署名した取引」が必要で、復元だけでは何も署名しないからです。注意:SecondFi公式の推奨は今も「Yoroi/SecondFiで残高を持ったことのあるウォレットは全て移行ツール」です。Affected表示が出ていなくても鍵が漏れている「隠れ流出」の可能性は否定されておらず、インシデント期間の正確な開始時刻も公表されていません(コミュニティ推定は6/8 UTC。6/7の取引は無事だったことを確認済み)。100%の確信が持てないなら移行ツールを使ってください。
▸Laceに「新しいウォレット」を作ってしまい、まだ移行はしていません。緩和ルールに当てはまるなら、SecondFiの復元フレーズをLaceに復元するだけで本当に何もしなくていい? 6月以降アプリは開いたが送金はしていません。
はい。アプリを開く・残高を見るだけは「操作」に入りません。数えるのは署名した行為(送金・委任変更・NIGHT償還)だけです。6月以降に何も署名しておらず残高も無事(青色表示)なら、Lace→ウォレットを追加→復元→SecondFi/Yoroiの復元フレーズを入力、で作業は終わりです。ステーキングもDRep委任もそのまま引き継がれ、再委任・移行ツール・チケットは不要です。先に作った空の新ウォレットは削除しても放置しても構いません(後で移行ツールを使うと決めた場合の宛先として使えるだけです)。2つの道はどちらか一方です:(A) 復元だけ=旧ウォレットの鍵をそのまま普通に使い続ける、(B) 新ウォレット+移行ツール=旧鍵を引退させる代わりに未払い2〜3エポック分の報酬を失い再委任が必要。どちらでも問題ありません。不安が残るなら(B)が「後悔しない」選択、(A)はシンプルで報酬も全て残ります。今後のNIGHT償還も、復元したウォレットからそのまま行えます。
▸移行ツールを使うと、まだ入っていないステーキング報酬は消える?
ウォレットに着金済みの報酬(引き出していない「利用可能な報酬」も含む)は、移行ツールが引き出しと送金を同時に行う作りのため一緒に送られる想定です(実際の取引はcardanoscanで確認できます)。消えるのは、これから入る予定の2〜3エポック分です。ツールは送金と同時に委任解除を行い、解除された鍵への報酬はリザーブに戻る挙動になるためです。被害なしのウォレットで取りこぼしたくない場合は、(a) 未払い分のエポックが支払われてから移行する、(b) 別ウォレットに復元して手動で約99%を送り、ステーキングは続けたまま後で移行ツールを使う、のどちらかです。被害ありのウォレットでは絶対に試さず、すぐに移行ツールで全額送ってください。
▸移行ツールは何回も使える? 移行後もずっと0ADAと表示される
使えます(典型例:移行後に旧ウォレットへNIGHTを償還し、それも送りたい場合)。注意点は2つ。①旧ウォレットに手数料分のADAが少し必要です(空なら10〜20ADAを戻してから。「トランザクションを準備できませんでした」はたいてい手数料不足)。②SecondFi側の残高表示は更新が遅いので、新ウォレットかcardanoscanで確認してください。「サポートに連絡」のエラーが出ても、新ウォレットに全額届いていれば移行は完了しています。
▸SecondFiにウォレットが複数ある。1つずつ? 宛先は同じでいい? 2つ目でエラーになる
1回の実行につき1ウォレットです。宛先を全て同じ新ウォレットにしても問題ありません(NIGHTの受取権利は旧アドレスに紐づいているので、新ウォレットが1つでも3つでも関係ありません)。分けるかどうかはリスク管理上の好みです。現行のSecondFiは復元フレーズで2つ目のウォレットを追加できないため、別のウォレットを移行するにはアプリを削除して入れ直す(または別端末・別ブラウザ)か復元してください。2つ目でエラーが出る場合は、少し時間を置き、SecondFiを閉じて開き直して再実行するとうまくいった例があります。
▸移行した後、ステーキングは設定し直し? 報酬はいつから? DRepも必要?
はい。移行ツールはステークプール委任もDRep委任も解除するので、新ウォレットで委任し直してください(Lace・Eternl・VESPR・Daedalusどれでも可)。報酬が始まるまで3エポックかかります:エポックNで委任→N+2で有効→N+4の開始時に初回支払い、つまり15〜20日は何も入らず、その後5日ごとです。報酬の引き出しにDRep委任が必要なのはプロトコルの仕様で、どのウォレットでも同じです(「棄権(Abstain)」でも可)。Yoroi特有の制約ではありません。なお復元フレーズで復元しただけ(ツール未使用)なら、両方の委任はそのまま引き継がれます。
▸移行先はどのウォレットがいい? スマホは? 後で別のアプリに復元してもいい?
移行ツールに必要なのは受信アドレスだけなので、Cardanoウォレットならどれでも可です。コミュニティのおすすめ:PC→Lace か Eternl、スマホ→Lace か VESPR(3つとも操作動画をこのページからリンクしています)。NIGHTを償還する予定なら、ポータルのLace対応はPCのみで、スマホならVESPRアプリ内の償還機能を使います。LaceはIOG製でオープンソース、Eternlはオープンソースではありません。新ウォレットを作ったあと、その復元フレーズを別アプリ(Daedalusなど)に復元するのは自由で、同じウォレットとして使えます。送金する前に、必ず新しい復元フレーズを控えてください。
▸普段はDaedalus(またはハードウェアウォレット)で、Yoroiは残高確認やNIGHT請求にしか使っていない。移行は必要?
Daedalus・Yoroi・Laceはどれも同じオンチェーンのウォレットを表示しているだけで、Yoroiに復元しても資産が「移動」したわけではありません。問題は、そのウォレットが6月以降にYoroi/SecondFiで署名したか(NIGHT償還も署名に含みます)だけです。していなくて残高も無事なら、上の緩和ルールどおりDaedalusでそのまま使えます。署名した、または確信が持てないなら、新しいウォレットを作り(DaedalusでもLaceでも可)、移行ツールで全額を移してください。旧ウォレットからの少額の「お試し送金」は攻撃Botの引き金になるので絶対にしないでください。ハードウェアウォレットの方は影響を受けていません。端末をLace/Eternlに接続してそのまま使えます。
▸被害あり(オレンジ)で残高がほぼ0。移行ツールが「このバージョンでは不可・次のバージョンを待て」と出る。盗まれたADAはどこに戻る?
2つのケースがあります。(a) ウォレットにステーキング中のADA(プールに委任)が残っているのに残高0・手数料分も無い、という場合:ツールが言っていた「次のバージョン」は公開済みです(公式・9/9)。公式ストアでアプリを更新すると、ステーク中の残高が表示され、手数料SecondFi負担で移行できます——自分で入金はしないこと。(b) 本当に事故で抜かれたウォレットの場合:その表示は正常です。移行ツールは「いまウォレットに残っているもの」しか動かせず、資産は別立ての資産回復ツールで戻ります。今できるのは、サポートチケットが出してあることの確認だけです(STEP 5:総被害額・アドレス・メール)。時期は、EMURGOによると9月中旬以降(9/5時点)で、シルバーウィーク前に再度説明会が予定されています。数日〜数週間の遅れはあり得るので、気持ちとしては「年内」と構えておくと楽です。戻ってくるADAをどのウォレットで受け取るか(指定方法)は、そのプロセスの案内で示されます。返還原資(約1,610万ADA)はすでにオンチェーンで確保されています。
▸移行もNIGHT償還も終わった。SecondFiアプリは削除していい? 旧フレーズは捨てていい?
アプリは削除して構いません(いずれ終了します)。ただし旧ウォレットの復元フレーズは捨てないでください。これから解放されるNIGHT(割当は12/4までに順次解放)は、受取先が変更できない仕様のため、旧ウォレットでしか償還できません。最後の償還が終わるまでオフラインで安全に保管し、その後は不要になります。
▸移行ツールで取引所に送ったら着金しない(実際に試した結果)
やめてください。ツール自体に「取引所のアドレスではない」ことを確認するチェックボックスがあり、規約の外の行為になります。9/4にコミュニティの方が実際に試したところ、無価値トークンがわずかに付いた163ADAをツールでbitbankに送ったものは、cardanoscan上では着金しているのに1日以上たっても残高に反映されず、一方で別アドレスから通常送金した2.8ADAは即座に反映されました。ネイティブトークンが同乗すると取引所側の処理が詰まるためです。別の方は同様のケースで回復手数料121,000円と1か月以上を要しました。必ず「SecondFi→自分のCardanoウォレット→取引所(ADAのみ)」の順で送ってください。MetaMaskはそもそもADAを受け取れません。
▸SecondFiの残高が0と出るが、ステーキングはしていた。移行は必要?(公式9/7・9/9)
必要です。ステークプールに委任しているウォレットには、ステークキーのデポジットとステーキング中のADAがあり、旧アプリのポートフォリオ残高には表示されていませんでした。つまり「0」でも「動かすADAがある」ことがあります。9/9にSecondFiはまさにこのための移行ツール版を公開しました:公式ストアでアプリを更新(または公式拡張)→ステーク中の残高が表示される→移行を実行。ネットワーク手数料分のADAが足りないウォレットも、SecondFiが手数料を負担するので移行できます。「動くようにするため」に自分でADAを入金してはいけません。事故で抜かれたウォレットはこの話の対象外で、回復ツールを待ちます。公式投稿:x.com/secondfiapp/status/2096816152085504135(9/7)、x.com/secondfiapp/status/2097503652927905854(9/9)、x.com/secondfi_jp/status/2097682922690224237(9/9・日本語)。
▸移行は済んだ。新しいウォレットでやり残しはある?
公式KBに書かれている2点です。移行ツールはADAのステーキングを解除するので、①新しいウォレットでステークプールに再委任する(約2エポック後から報酬再開)②DRepを選び直す(ガバナンス委任は引き継がれません。未設定でも報酬の引き出しは可能ですが投票権がない状態です)。どちらも通常の少額手数料だけです。あわせて、ネイティブトークン/NFTが全部届いたかも確認を(ツールは残高を丸ごと1回の取引で動かします)。
▸移行済みの旧SecondFiアドレスにNIGHTを償還してしまい、送れない(insufficient funds)
想定内で、公式の移行FAQ(9/3)にもこのケースが載りました。Cardanoではネイティブトークンを送るのに送信元アドレスに少額のADAが必要ですが、移行ツールはADAを全部運び出しています。対処:旧アドレスに10〜20 ADAを送り返し(5 ADAでは足りなかった例あり)、NIGHTを新ウォレットへ送る——または移行ツールをもう一度実行して回収します。ただし旧ウォレットが事故で抜かれた側の場合は対象外で、その鍵は回復ツールまで触らないこと。手順はNIGHTガイド(/night-redeem)に。
▸移行の案内画面が出てこない/出ていたのに消えた
順番に試してください:①アプリを最新版へ——対応バージョンは10.4.2.4です(アプリ内の表記が「10.4.2」のままでも中身は最新のことがあります。基本は自動更新ですが、出ない場合はストアを確認)②アプリと端末を再起動 ③数時間おいて開き直す——3〜4時間後に画面が出てきた例があります。それでも出ない場合は公式サポートへ。機種変更などで新しい端末にウォレットが入っていない場合は、先に復元フレーズで復元すると移行画面に進めます。
▸最後にパスワードを求められた/パスワードを忘れた
送金の直前に旧Yoroiの送金パスワードを求められるのは、正規の最終ステップです(入力して大丈夫です)。忘れてしまった場合は、復元フレーズでウォレットを復元し直すと、パスワードを新しく設定できます。
▸Laceに復元したのにパスワードを聞かれなかった/パスワード設定画面が出ない
正常です。現行のLace(2.0以降)は、端末内の全ウォレットで共通の「グローバルパスワード」1つを使う方式です。すでにその端末でLaceを使っている場合、ウォレットを追加・復元しても新しいパスワードは聞かれず、以前設定したものがそのまま適用されます。(Lace 1.xはウォレットごとに個別パスワードでしたが、2.0へのアップグレード時に新しいグローバルパスワードを1つ設定し、各ウォレットを従来の「レガシーパスワード」で一度確認する流れに変わりました。それ以降はその1つだけです。)
▸「有効なCardanoアドレスを入力してください」/「トランザクションを準備できませんでした」と出る
・アドレスが無効 → コピペのときに先頭や末尾へ「見えないスペース」が入るのが典型です。もう一度コピーし直して貼り付け、先頭と末尾の8文字を照合してください。 ・トランザクションを準備できない → 手数料用のADA不足が典型です(NIGHTなどのトークンを送るには、ウォレットに少額のADAが必要)。少しADAを足してから再試行してください。
▸表示が英語になってしまった/PCとスマホでウォレット名が違う
・英語表示 → 現在のバージョンでは日本語に戻せない場合があります。画面の並びと流れはこのページの手順とまったく同じなので、そのまま進めて大丈夫です(今後のアップデートで日本語に戻る見込みです)。 ・ウォレット名/アカウント名 → 端末ごとの表示名にすぎず、いつでも自由に変更できます。PCとスマホで違っていても問題ありません。
▸Laceで単語は合っているのに「無効な復元フレーズ」/PCで画面が切れてスクロールできない
「無効な復元フレーズ」:単語の間は半角スペース1つ、先頭の単語がキーボードの自動大文字化で大文字になっていないか、全ての単語がBIP39リストにあるか(よくある罠:send→正しくはsand、blue/blur など)を確認してください。新規ウォレットの確認画面でどうしても通らない場合はLaceの既知の不具合なので、そのウォレットを削除して作り直すと通ります。画面が切れる:Windowsの表示倍率が125%/150%になっていると起きます。100%にする(設定→システム→ディスプレイ)か、Ctrl+マウスホイール/2本指ピンチでブラウザを縮小してください。Laceの設定→デフォルト表示モード→「拡張」でも全画面表示になります。
▸SecondFiが開かない(クルクルで落ちる)/移行画面が出ない/バージョンが10.4.2のまま
移行対応版は10.4.2.4ですが、アプリ内の表示は「10.4.2」のままなので、その表示でも最新の可能性があります。ストアで更新を確認し、端末を再起動して開き直してください。移行のポップアップは数時間後に出てくることもあります。古いAndroid/iOS端末には1〜2日遅れて配信されました。復元フレーズを控えていれば、アンインストールして入れ直しても問題ありません。それでも落ちる・移行画面が出ない場合は support.secondfi.io からサポートチケットを出してください。上の緩和ルールに当てはまるウォレットなら、SecondFiを経由せずLaceに復元するだけでも構いません。
▸LedgerがLaceに接続できない
ハードウェアウォレットの方はそもそも移行ツール不要で、Laceの「ウォレットを追加→ハードウェアウォレット」で接続するだけです(復元も不要)。接続できない場合:Ledger Liveと本体ファームウェアを更新する(8月下旬のファームウェア更新でLedger側の同期不具合が直った例あり)、接続時にブラウザに一瞬出るUSB許可ポップアップを見逃さない、抜き差しする、それでもダメならEternlを試す(接続が安定しやすい)。なお、ソフトウェアウォレットを後からハードウェア化することはできません。ハードウェア接続のウォレットを作って、そこへ送金します。
▸もっと詳しく:原因(決定論的nonce)・「危険な状態」の意味・Ctrl Wallet・旧Yoroi・メンテ中も被害が続いた理由
・原因(公式確定)=「決定論的nonce」の欠陥。取引を承認するたびに、鍵を割り出せる情報が漏れていました。危険なのは「承認」で、残高を見るだけは安全——ガバナンス関連の署名も承認に含まれます。・「危険な状態」=盗まれたでも安全でもなく、鍵がずっと危険なまま(後から入れたお金も抜かれ得ます)。・Ctrl Walletも同じインシデント・同じ扱い。・「旧Yoroiしか使っていないから安全」は通用しません(自動でSecondFiに更新されたため。効くのは承認したかどうか)。・メンテ中も被害が続いたのは、すでに漏れた鍵はアプリを止めても守れないからです。
▸攻撃の仕組みは? なぜ「復元は安全・送金は危険」なの?
6月以降にYoroi/SecondFiで作った取引で、関係する受信アドレスの秘密鍵が漏れました。攻撃者は「自分が攻撃したアドレス+EMURGOがホワイトハックしたアドレス」のリストと鍵をほぼ確実に持っており、Botを回しています。該当アドレスが取引に署名した瞬間、BotはUTXOから残りの資産の場所を把握し、同じブロックで抜き取ります(フロントラン)。したがって:(a) 別ウォレットへの復元は何も署名しないので何も起きない、(b) 被害ウォレットからの「少額テスト送金」はまさに攻撃の引き金なので絶対にしない、(c) 移行ツールは全額を1取引で送るので、このフロントランを無効化できる。なお侵害は「ウォレット単位」ではなく「アドレス単位」です。同じウォレット内に抜かれたアドレスと無事なアドレスが混在するため、残高が一部残ることがあります。
▸移行ツールは移行先アドレスの何をチェックして、何をチェックしない?(公式9/2)
SecondFiの9/2投稿より。アプリが弾くのは①形式不正・メインネット以外のアドレス(Cardanoのアドレスは addr で始まる。それ以外は受け付けない)②自分の現在のウォレットアドレス③事故に関係するアドレス(被害・隔離ウォレット)。一方で、所有者・正当性・安全性・回収可能性・取引所の入金アドレスかどうかは検証しません——取引所チェックはあなたが入れるチェックボックスだけで、SecondFiは「その確認はユーザーの責任」としています。したがって:SecondFiに表示されたアドレス全体を新ウォレット側の表示と突き合わせる(先頭と末尾だけでは不十分。クリップボードを書き換えるマルウェアはコピーと貼り付けの間でアドレスを差し替えます)、できればウォレットアプリ内で確認する、取引所アドレスは絶対に使わない、署名した送金は取り消せない、を守ってください。投稿:x.com/secondfiapp/status/2095013863158858056。
▸回復ツールで復元フレーズを入力するって本当?「絶対に入力するな」と言われていたのに
本当です——これが唯一の例外で、公式KBは「復元フレーズは secondfi.io 上の公式資産回復ツールに直接入力する場合を除き、誰にも教えない」と明記しています。なぜ必要か:ツールは鍵から生成したゼロ知識証明で「抜かれたウォレットの持ち主であること」を証明します。提出されるのは証明であって、フレーズそのものが誰かに送られるわけではありません。それでも危険な理由:同じ見た目の偽ページはフレーズをそのまま盗み、その鍵に後から入れた資産も抜かれます。したがってルールは「①SecondFiが @secondfiapp/@secondfi_jp/kb.secondfi.io で公開を告知した後に ②アドレスバーが正確に secondfi.io のページで ③その公式リンクから辿った場合だけ」入力する——検索結果・広告・メール・DM・リプライからは絶対に開かない。公式の公開前にフレーズを求めるものは、定義上すべて詐欺です。
▸🛡️ フィッシング・詐欺対策&公式URLの検証方法
復元フレーズはあなたのお金の鍵そのもの。いかなるWebサイト・サポートチャット・メール・Googleフォーム・DMにも絶対に入力しないこと。正規ウォレットがフレーズを尋ねるのはアプリ内の「ウォレットを復元」画面だけ。Webページで尋ねられたら詐欺。
送金時は必ず、最終確認/署名画面(およびハードウェアウォレットの画面)で宛先アドレスを一字一句確認する。本件では貼り付けた宛先アドレスが密かにすり替わる(クリップボード・ハイジャック)報告があり、入力欄だけの確認では不十分。
障害発生時、詐欺師が「SecondFi / EMURGO サポート」を装い、DM・Xのリプライ・偽Discordで「資金回復を手伝う」と近づいてきます。公式サポートが復元フレーズや秘密鍵を尋ねることは絶対にありません。求めてもいないサポートは無視。
被害者を狙う「第2波の詐欺」を想定する——そして既に来ています(SecondFi警告、07-02/07-03):偽の「補償/返金/請求」ページやなりすましアカウント、偽のデスクトップアプリ・ダウンロード型「復旧ソフト」に加え、最新(7/12公式警告)は偽のSecondFi拡張機能・偽アプリです。新しいアプリやリンクは一切存在しません:正規のダウンロード経路は secondfi.io/download だけで、正規の拡張はChromeウェブストアの青い認証済みチェックマーク付きのみ。保護モードの質問を狙う新手のリプライ詐欺にも注意——「SecondFiは完全復活・再同期を」「YoroiをLace等の他ウォレットへ復元して」「保護モードのサポートはDMで」はすべて詐欺です(再同期も復元指示もDMサポートも存在しません)。最新の手口は公式ロードマップの文言を丸写しした上で「チケット番号をDMで」「ウォレットアドレスを送って」と誘導するもの(多言語で確認)——チケット番号も他人に教えてはいけません。最新の亜種(7/14):偽のスタッフ名(『◯◯, SecondFi Team』)を名乗り「復旧状況を確認します」とDMへ誘導するボット、そして「MidnightのNIGHTエアドロップ請求は手動対応なのでDMを」という餌——NIGHTの償還は公式ポータルでのセルフサービスであり、DMで処理する人は存在しません。偽サポートメール・偽サイトにも注意(SecondFiはGmail等の個人メールでサポートを行わず、先にメール・DM・メッセージを送ることも、署名を求めることも絶対にありません)。最新の波(7/17):被害者のスレッドに大量リプライする『サポート』ボット(「復旧状況を確認するのでDMを」)、シルリプライで宣伝される偽アカウント『SecondFi_Team』、そして「シードをSafePalやEternlに復元して」「LaceにログインしてNIGHTを請求して」という危険な第三者『アドバイス』——いずれも公式の『復元するな』指針に真っ向から反します。なお、隔離中ウォレットからのNIGHT請求について公式ガイダンスはまだ存在しません(7/18時点)——それを『手伝う』と申し出る者は詐欺師です。公式は @secondfiapp・@secondfi_jp・secondfi.io(/download含む)・checker.secondfi.io・support.secondfi.io のみ。それ以外はすべて無視。確認済み(7/22・公式FAQ kb.secondfi.io/en/article/security-incident-update-faq-dxv72a):「保護モードに入るためサービス同意書に署名して」と求めるフィッシング“メール”は偽物——SecondFi公式FAQがこの手口を名指しで否定しています。メール内リンクからは何にも署名しないこと。
最新の公式警告(SecondFiセキュリティ通知、2026年8月20日——同日に2回発出:シンガポール時間10:10と13:50):Cardanoウォレットの移行に、事前のADA入金・チャージは一切不要です——公式文言は「この手続きで先に資金を追加する必要があるケースは存在しない」。手数料分の残高が足りない場合は、それに対応する将来版のツールを待つべきで、『移行を有効にするため』ADAを送金してはいけません。上記の詐欺注意と合わせて読むと、「移行のために先に入金して」と誘導する詐欺パターンが出回っていることを示唆しています——そのような要求は詐欺として扱ってください。あわせてSecondFiは、移行ツールは今お使いの公式アプリの更新版の中にのみ存在し、別の移行アプリ・拡張機能・サイトは一切存在しないことを再確認しました。公式窓口は @secondfiapp・@secondfi_jp・support.secondfi.io のみで、それ以外はありません。 追記(9/9):その対応版が公開されました——ステーク中で手数料分のADAが足りないウォレットも移行でき、ネットワーク手数料はSecondFiが負担します(公式ストアでアプリを更新。入金は引き続き不要)。
最新の公式警告(SecondFiセキュリティ・リマインダー、シンガポール時間2026年8月24日15:50):移行期間中はさらに詐欺が増えると予想されており、公式アプリストア(Google Play/Apple App Store)に掲載された偽アプリ・偽ブラウザ拡張機能(SecondFiや他のCardanoウォレットになりすまし)にも注意が必要です。公式ガイダンス:移行は今すでにインストールしているSecondFiアプリ、またはその公式ブラウザ拡張の中でのみ行い、このために新しいアプリや拡張機能をダウンロードしないこと——別の移行専用サイトやアプリは存在しません。SecondFiを一度も使ったことがない方は、そもそも移行ツールは不要で、復元フレーズを新しいCardanoウォレットへ直接復元するだけで構いません。従来どおり:移行ツールが復元フレーズや秘密鍵を尋ねることは絶対になく、SecondFiスタッフも同様に尋ねません。また、SecondFiがアプリ・拡張機能・リモートアクセスツールのインストールを促すリンクを送ることも、資金をどこかのアドレスへ送るよう求めることも絶対にありません。公式窓口は @secondfiapp・@secondfi_jp・support.secondfi.io のみです。
今後の注意(2026年9月23日時点):公式の資産回復ツールはまだ未公開です。ローンチワークショップが 10/10(大阪)・10/11(東京)に予定されているので、公開はその前後の見込みです。公開されると、復元フレーズの入力が正当になる唯一の場面になります——ただし secondfi.io ドメイン上のページで、@secondfiapp/@secondfi_jp/kb.secondfi.io から辿り、自分で開始する場合だけ。今後数週間は偽の「SecondFi回復ポータル/請求ポータル/ZK認証」サイト・広告・メール・DMが出回ると見ておくべきです。守ること:①アドレスバーを一字ずつ確認——secondfi.io であること(secondfi-recovery.com、secondfi.app、secondfi.io.xxx などは偽物)②検索広告・メール・DM・リプライから開かない ③金銭・「ガス代の前払い」・アプリのダウンロード・遠隔操作を求めることは絶対にない ④SecondFiから先にメールやDMが来ることはない ⑤迷ったら1日待って公式Xを再確認——本物の公開なら至る所で告知され、偽物は急かしてきます。
ウォレットURLは手入力するか、このページの検証済みリンクを使う。検索広告やDMのリンクはクリックしない。フィッシングサイトは紛らわしいドメイン(余分な文字・.com と .io の違い等)を使います。本物を確認したらブックマーク。
インストール前に、ブラウザ拡張の発行元とモバイルアプリの開発元を確認。各ウォレットは公式のCardanoアプリ一覧(cardano.org/apps)と照合する。
可能ならクリーンな端末で復元し、新ウォレットはメーカー公式サイト(ledger.com / trezor.io)でのみ購入したハードウェアウォレット(Ledger / Trezor)にする。ハードウェア機器は復元フレーズが未設定で届きます。「フレーズが記入済み」なら詐欺です。
このページのものも含め、どんなURLも鵜呑みにしないでください。上記リンクはまさにこの方法で確認しました。下記のうち2つ以上を併用し、すべてが同じドメインを指すか確認します。
- 1
公式のCardanoディレクトリと照合する。cardano.org/apps(Cardano Foundation)と docs.cardano.org でウォレットを探し、掲載ドメインと手元のURLを一字一句比較する。
- 2
プロジェクトの認証済みアカウントから辿る。ウォレットの認証済み(✔)X / GitHub / 公式docsから、そこのリンクを辿る(検索結果からではなく)。例:Eternl → x.com/eternlwallet、Daedalus/Lace → IOGのGitHub(input-output-hk / lace)。
- 3
拡張/アプリの発行元を確認する。Chrome Web Storeでは開発元とユーザー数、App Store / Google Playでは開発者名が企業名(EMURGO、IOG/Input Output、Tastenkunst 等)と一致するかを確認。新規・ユーザー数僅少の出品は危険信号。
- 4
ドメインは手入力し、紛らわしい綴りに注意。検索広告は絶対にクリックしない(代表的なフィッシング経路)。文字の入替や .com と .io の違いに注意(例:本物 daedaluswallet.io と偽の daedalus-wallet 系)。IOGは偽Daedalusサイトへの警告を公表している。
- 5
HTTPS/鍵マークは正規の証拠ではない。フィッシングサイトも有効なHTTPSを持つ。鍵マークは通信が暗号化されている意味で、本物である意味ではない。本物を確認したらブックマークし、以後は必ずブックマークから開く。
▸🔍 公開された攻撃者アドレスと、『ハッカーのウォレット』という誤解
🔍 重要な誤解の訂正:『ハッカーのウォレット』としてネット上で出回っている約129〜130M ADAのアドレスは、実は SecondFi 自身のホワイトハック・レスキューです——危険な資産を先回りして安全に退避させ、返還のために保管しているもので、損失ではありません。(返還の有無・時期は上の「③ お金は返ってくる?」を参照。)SecondFiが公開した“攻撃者側”のアドレスは下記です。
2026-06-25、SecondFi(@secondfiapp)は2人の攻撃者のアドレスを特定・隔離し、完全な透明性のため公開したと発表しました。被害374アドレスの内訳は、攻撃者A(171ウォレット・Wave 1&2)と攻撃者B(203ウォレット・Wave 3)。これら公式確認アドレスは、当方独自のオンチェーン・フォレンジックがフラグしていた集約アドレスと一致します。
- 集約ウォレット1addr1q9j7f598x988unr4zhjulft205jqnn9ewgwkhes5smf2sr6jsw98nm4qq38jw9epe587twavuhuhj5d8r92rjvmyjlzs9lqc3x ↗
- 集約ウォレット2addr1q9wudkfeelzwev427yvapkmqexmet8q4vl303m7a4eerwtvt6rq00zyuqzeuw759vgqtdky0gyxnqx27n8q4k6h79yhsqelma8 ↗
- 集約ウォレット3addr1q82jlp2u0ezv2hsf6f40fkrv49hd72yv442nmrr5qeultpqamepaykp3m564hnd4zp75wxxds2j6d3ywvc8prhf2kcxqn6nql3 ↗
- 手数料・釣り銭addr1q8acx4h5a38x6ekpsp0x7aelw6mflt78khmz8lz75rtnqvn07w88zx2e89tgzqr3x0mecngqlg87kq9surhk48hj79mqcezfa8 ↗
- 集約ウォレット(⚠️ エクスプロイト由来 約4,020,468 ADA がまだ残存・フラグ済で監視中)addr1q8m5wdncq7rwum73r5cyyr82qx2xjem5k4ehapl3wy36aaerj829vasl3amtcwshgvnn6a25dr850tfw6qaj420d2szsslkku6 ↗
- SecondFiの白帽がこのアドレスに約129M ADAを確保し、その後、返還までの保管のため独立した第三者カストディへ移動しました。オンチェーン(Koios)では現在約1.9M ADAのみ残存 — 救済資金は既にカストディへ移動済みです。透明性のため掲載:損失でも、ハッカーのウォレットでもありません。addr1q8g8cgwqw98q2mrzrwgcy3wectdxwem8a8zp9r2mn6wjy7q4x7gcpv39wwurj7n72akw4kd0dgmv72gz4j92fvhn29ss7vuz99 ↗
⚠️ 認識・確認のための情報です — これらいずれのアドレスへも何も送らず、自警的な回収も試みないこと。赤は攻撃者、緑はSecondFi自身のホワイトハック救済(資金はカストディへ移動済み)です。出典:@secondfiapp 2026-06-25(下記リンク)。
▸📄 公式アナウンスの確認先・情報源リンク
見るべき公式:Xの @secondfiapp・@secondfi_jp(日本語)・@emurgo_io、および secondfi.io のチケット。それ以外は無視 — 運営が先にDMやシードを尋ねることはなく、「回復/返金」のDMは詐欺です。
- • 公式 資産復旧ウォレット・チェッカー(2026-07-03稼働開始): checker.secondfi.io (署名を求めることは絶対にない——求めるものは詐欺)
- • 公式 ハードウェアウォレット移行ガイド(2026-07-02): kb.secondfi.io ↗ (まず少額でテスト)
- • 公式X投稿——2026年9月: 9/1「私たちが絶対にしないこと」(回復ツール:未公開・アプリ外・9月/フレーズ入力は公式ポータル内のみ) ↗ · 9/2 移行先アドレスの規則(弾くもの/検証しないもの・取引所不可) ↗ · 9/7 残高0でもステーク中なら移行が必要 ↗ · 9/9 移行ツール更新(ステーク残高表示・手数料SecondFi負担) ↗ · 9/9(日本語)同じ更新の告知 ↗ · 9/12(日本語)デモセッション告知——大阪 9/16(開催済み)・東京 9/17 ↗ · 9/14 監査報告——最初の監査終了(重大2件修正)、次にスマートコントラクト監査、公開は「数週間以内」 ↗ · zkSecurity の監査報告書(証明ツール) ↗ · 9/15 X記事:これまでの進捗と被害者に残る手順 ↗ · 9/23(日本語)ローンチワークショップ告知——大阪 10/10(土)10:00〜14:00・東京 10/11(日)10:00〜14:00。被害者のみ・自分の端末でツールを実行・Luma 登録・申込数が一定数で開催 ↗ · 9/16(日本語)東京デモセッション 9/17——10:00〜13:00・17:00〜19:00 ↗
- • 公式KB——最新の日付つきページ(2026-09-16確認、9/3以降更新なし): 「SecondFi is Ceasing Operations」(8/28更新——回復ツールはZK+スマートコントラクト監査中・9月中見込み/フレーズは secondfi.io の公式ツールにのみ/移行後は再ステーク+DRep) ↗ · 移行FAQ(9/3更新——「9月上旬見込み・監査の進捗で日付確定」/NIGHTを移行済みアドレスに償還した場合の手数料問題) ↗ · クレームの出し方(8/25更新) ↗ · 事故FAQ(8/9更新——NFTは1点30 ADA/配分済みステーキング報酬は対象) ↗ · secondfi.io トップ告知(9/8:通常運営には戻らない/アプリとフレーズ保持/公式ツールを待つ) ↗
- • 第三者の「Get Me Outta Here」救出ツール(非公式)— 解説と手順: /secondfi-rescue-tool ↗ (非公式の代替手段——公式ルートは上のチェッカー+移行ガイド)
- • 公式Cardanoアプリ一覧: cardano.org/apps
- • Cardano開発者ポータル(ウォレット): developers.cardano.org
- • SecondFi公式(状況・告知): secondfi.io
- • SecondFi クレーム/サポート窓口(被害者向け): support.secondfi.io (@secondfiapp 投稿のリンク先)
- • EMURGO公式声明(全文): 「SecondFiセキュリティ事案 — 調査と復旧の最新情報」(2026-06-25) ↗ — 約16M ADA(約$2.4M)/374アドレス/約129M確保/復旧基金を確認・自力移行はしない
- • SecondFi:返還専用アドレス公開(約16.1M ADA入金済み): 告知(2026-07-04) ↗ — このアドレスへ何かを送る必要は一切ない
- • SecondFi:攻撃者アドレス公開: 攻撃者2名・171+203ウォレット(2026-06-25) ↗
- • SecondFi:根本原因(決定論的nonce欠陥): 署名が鍵を露出させる理由・報酬引出の警告(2026-06-25) ↗
- • 公式アップデート(X): 6/25:復元はクレームを困難に ↗ · 4事象・確保・クレーム ↗ · 復元しないで ↗ · IntersectMBO ↗ · @nateacton ↗
コミュニティの自助ガイドであり、SecondFi / EMURGO公式の手順ではありません。最新状況は必ずSecondFi公式チャンネルで確認してください。ウォレットURLは作成時点で検証済みですが、入力前に必ずドメインを再確認してください。投資助言ではありません。